Ochrání CRA stroje v době síťové?
 Digitalizace průmyslu a továrních provozů přináší řadu atraktivních možností, ale v důsledku začlenění jejich strojních zařízení, logistických a výrobních linek do vzájemně propojených sítí, i zcela novou úroveň jejich vystavení hrozbě kybernetických útoků.
To bylo i důvodem, proč EU jako reakci na tato dramaticky rostoucí rizika reagovala přijetím nového nařízení pod označením Cyber Resilience Act (CRA) – Zákon o kybernetické odolnosti, který se týká veškerého vybavení, zejména zařízení připojených k síti. Jeho cílem není nic menšího než zabránit těmto hrozbám.
CRA navazuje na starší Zákon o kybernetické bezpečnosti (CSA) z roku 2019, což byla ovšem metodika, jak posuzovat kyberbezpečnost a dobrovolná certifikace. Nové unijní nařízení CRA z konce roku 2024, které začne platit naplno od 11. prosince 2027, vyžaduje od výrobců zařízení, obsahující jakékoliv prvky s digitálními elementy, splnit určité požadavky, aby bylo možné získat osvědčení CE pro evropský trh.
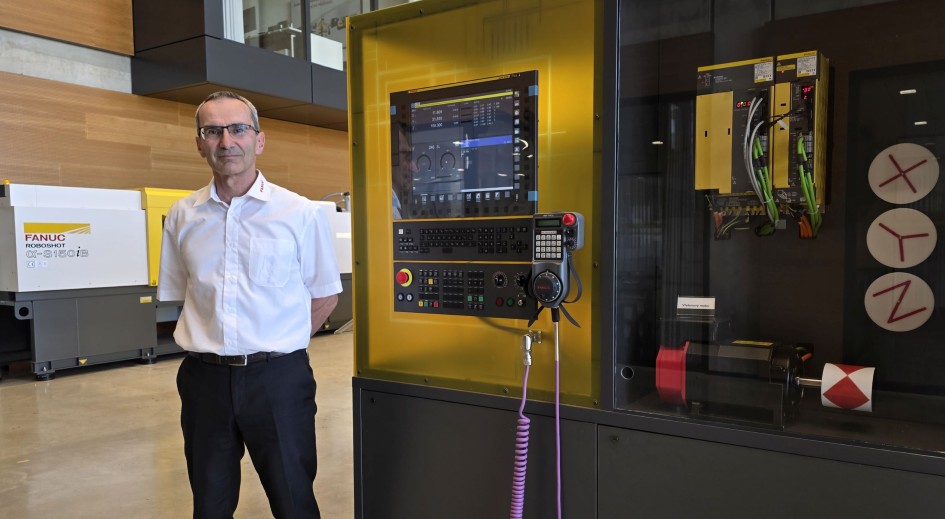
„Pro dodavatele aplikované techniky, robotů, strojů i jejich komponent platí povinnost splnit zejména články 13, 14 a Annex 1, tzn. identifikace produktu, zavést Security by Design (autentizace, oprávnění, deaktivace služeb, šifrovaná komunikace, ochrana proti změnám firmwaru) a tzv. řízení zranitelnosti (sledovat chyby, vydávat opravy a aktualizace), vytvořit PSIRT (Product Security Incident Response Team – servisní službu výrobce pro účely kyberbezpečnosti) a vést SBOM (Software Bill of Materials) Risk Assessment, tedy detailní „rodokmen“ a řízení rizik používaných materiálů, komponent apod., vysvětluje Jan Loos z divize obráběcích strojů a komponentů společnosti FANUC.
Digitalizace mění pravidla
Dosavadní praxe pohlížela na stroje jako na izolované jednotky, jež sice mají vlastní počítačové řízení, ale samostatně nezasíťované, a tím zdánlivě bezpečné. Tato situace se však s nástupem digitalizace změnila. CRA tak nyní zavádí pro všechna zařízení podobné zásady, jaké už známe ze světa podnikové výpočetní techniky, jen jsme na ně nebyli zvyklí u strojů.
Podle Jana Loose by firmy měly mít z CRA jednoznačný přínos v podobě vyšší disponibility zařízení a ochrany proti riziku výpadků výroby a ztrátám dat. Na druhou stranu se bude vyžadovat řízení přístupových práv, dohledatelnost změn, zálohování dat i vyšší zodpovědnost obsluhy, která bude muset dodržovat kázeň, korektně se přihlašovat ke stroji, prokázat co na něm dělali apod.
Kritické místo může být i v komunikaci, protože, jak zdůrazňuje Jan Loos, pokud nebudou zaměstnanci motivováni, může to u nich vyvolat odpor a snahu pravidla obcházet, proto je důležité vysvětlit, že aplikace postupů, jež se osvědčily u počítačů, čeká i výrobní sektor. Ochrana průmyslových zařízení v nebezpečném prostředí sítí, kyberzločinu a hybridních válek je nezbytná. S daty u strojů či robotů se musí pracovat profesionálně, tak jako třeba v internetovém bankovnictví, kde už nikdo nepovažuje za zbytečné, že má vícefázové ověřování.
Povědomost o CRA je ale podle poznatků odborníků nízká, firmy berou kyberbezpečnost jako něco navíc, k čemu je sice nutné se nějak postavit, ale odkládají řešení až na poslední chvíli. Jenže čas letí velmi rychle a výrobci musejí splnit požadavky CRA už v době, kdy zařízení předávají zákazníkovi (formulace zmiňuje jako rozhodující uvedení na trh v EU), a cyklus od objednání zařízení k uvedení do provozu může trvat i několik měsíců, s tím by firmy měly počítat.
Obsluha nebo údržba zasíťovaných strojů se musí přihlašovat jako do počítače a některé změny si nechat schválit. Bude dohledatelné kdy, kdo jaké změny prováděl, správce IT bude muset sledovat zveřejněné zranitelnosti a udržovat systém díky aktualizacím bezpečný, povolovat servis pro vzdálenou správu apod.
„Problematika bezpečnosti se musí brát vážně. Například pro vývojový tým společnosti FANUC se stalo plnění nových evropských požadavků jedním z prioritních úkolů. Centrální řídicí jednotky si společnost vyrábí sama, takže aplikaci nových požadavků má plně pod kontrolou, řadu věcí lze řešit třeba úpravou firmwaru. Problematičtější je ale situace u ovládacích panelů na bázi PC, které evropský a americky trh považuje za standard, přitom ale obsahuji zranitelný OS Windows,“ upozorňuje Jan Loos.
Od července letošního roku jsou všechny řídicí systémy FANUC dodávány s přípravou na splnění požadavků Machine Regulation 2026 i předchozí unijní direktivy o funkční bezpečnosti a přísných interních regulací. CNC jednotky přizpůsobují firmware, ovládací panely vyřazují nepodporované operační systémy.
Co tedy znamená unijní nařízení pro firmy v praxi?
CRA zavádí do strojního segmentu povinnost nových opatření, rozdělení rolí, omezení práv a dohled, a bude vyžadovat určitou kázeň i nový způsob přístupu ke správě strojového parku. Na druhou stranu ale majitelům či provozovatelům strojů přinese řadu nezpochybnitelných pozitivních aspektů, např. vyšší ochranu proti hrozbě nečekaných výpadků výroby a ztrátám dat, což by se mělo odrazit ve vyšší dostupnosti strojů a nižších nákladech TCO.
Josef Vališka
Foto: Archiv TMP, Eurotech
 0