




Nositelní špioni na vašich rukou
 Chytrá nositelná elektronika sice zjednodušuje život a nabízí zajímavé možnosti mnoha uživatelům, jenže v sobě skrývá i značná rizika. Například o nás často sbírá více informací, než jí vědomě povolíme, a to i zvlášť citlivá data zdravotního charakteru.
Chytré hodinky, fitness náramky a zdravotní senzory se staly běžnou a oblíbenou součástí našich životů. Jenže zatímco technologie sběru dat se vyvíjí raketovým tempem, právní a etická pravidla ochrany citlivých údajů nestíhají na tento překotný vývoj odpovídajícím způsobem reagovat. Zabezpečení moderní elektroniky tak často zaostává za potřebnými standardy kybernetické bezpečnosti. Počítače, smartphony a samozřejmě i nositelná zařízení obsahující uživatelská data jsou tak pro hackery atraktivním cílem, protože z nich získané údaje (bez vědomí uživatele) jsou na trhu s informacemi pro marketingové specialisty, pojišťovny aj. doslova zlatým dolem – mohou být zneužity k cílené reklamě (v lepším případě), ale třeba i nátlaku na navýšení pojistného apod.
Co všechno o vás prozradí
Nositelná elektronika sleduje nejen srdeční tep, kvalitu spánku, ale i aktivity nebo polohu uživatele, a pokročilé algoritmy dokáží z těchto dat odvodit i informace, které by sami vědomě nikomu nesdělili, nebo o nich dokonce nemají ani tušení – jako jsou např. první příznaky stresu, nemoci či třeba těhotenství. Hodnota zdravotních dat na černém trhu dokonce mnohonásobně převyšuje cenu ukradených platebních údajů.
Data z chytrých hodinek např. v USA často nespadají pod stejnou legislativní ochranu, jako zdravotní záznamy u lékaře, takže výrobci je mohou volně sdílet se třetími stranami nebo – pokud s tím uživatel vyjádřil souhlas – dokonce prodávat, přičemž vyjádření souhlasu bývá často důmyslně skryté v nepřehledných smluvních podmínkách, které většinou nikdo detailně nečte. Svolení vyžadované obvykle při instalaci aplikace je často pouhou formalitou, takže uživatelé těchto zařízení si ani nemusejí být vědomi toho, co vše firmám povolují.
EU je sice díky nařízení GDPR a dalším předpisům z tohoto pohledu přísnější, ale ani zde podmínky pro ochranu spotřebitelů nepokrývají všechny scénáře. Navíc zde existuje, zejména při neopatrném používání smartphonů či nositelné elektroniky a laxního přístupu uživatelů k jejich zabezpečení a ochraně v nich obsažených informací, vysoké riziko úniků dat.
Výrobci většinou poukazují, že zajišťují anonymizaci dat, ale ani ta není zcela bezchybným řešením vylučujícím riziko zneužití, protože i údajná anonymní data lze na základě analýzy vzorců chování a pohybu uživatele opět spojit s konkrétní osobou.
Nenápadní práskači: Chytré hodinky a prsteny
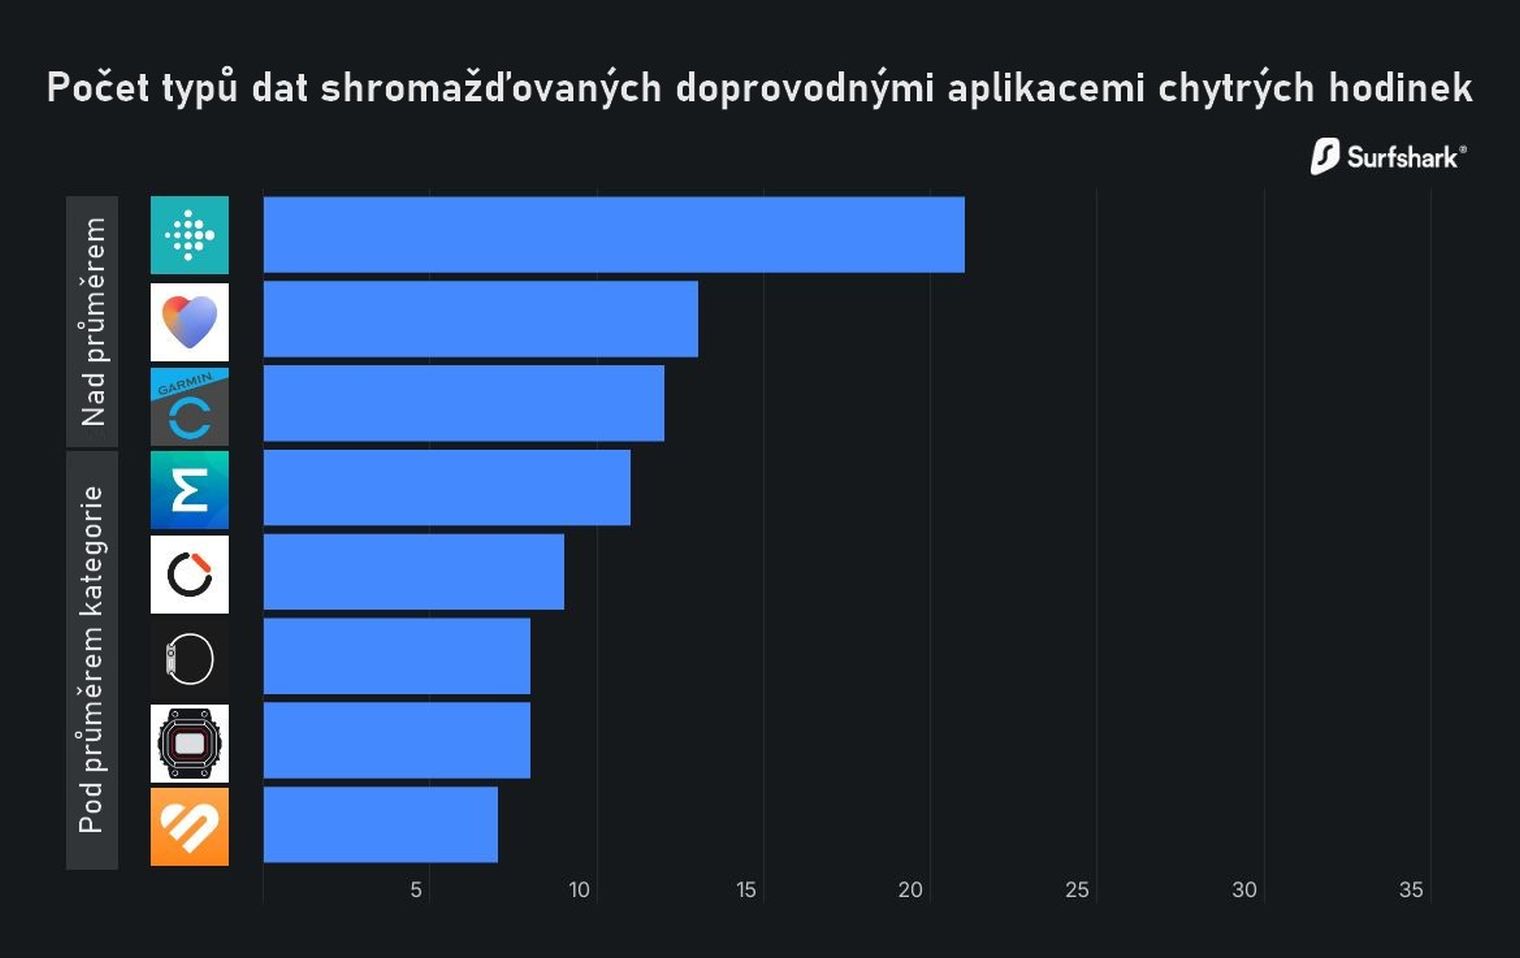
Chytré hodinky patří mezi nejoblíbenější typy nositelných technologií. Společnost Surfshark provedla studii, v níž zkoumala postupy sběru dat osmi doprovodných aplikací: Watch, Zepp, CMF Watch, Huawei Health, Withings, Garmin Connect, Fitbit: Health & Fitness a Casio Watches. Všechny shromažďují uživatelská data, čímž se tato kategorie odlišuje od ostatních nositelných zařízení. Ve shromažďování dat byly nadprůměrně aktivní hlavně značky Fitbit, Withings a Garmin. Kontroverzním „šampionem“ je v tomto ohledu Fitbit: Health & Fitness, která potenciálně shromažďuje až 21 různých typů dat, téměř dvojnásobek průměru této kategorie aplikací. V průměru se většinou sbírá 11 různých typů dat.
Do seznamu podezřelých se zařadily i aplikace CMF Watch a Casio Watches, které by mohly být použity ke sledování uživatelů – CMF (Nothing) např. shromažďuje e-mailové adresy, a Casio přistupuje k dalším uživatelským údajům, u nichž není jasné o jaké údaje jde, avšak potenciálně to mohou být citlivé osobní informace. Aplikace Apple Watch představuje s osmi shromažďovanými typy dat mírný podprůměr, ale překvapením pro výzkumníky byla v tomto ohledu zřejmě aplikace Huawei Health pro hodinky Huawei Watch, která z aplikací zahrnutých do výběru naopak shromažďuje dat nejméně.
Chytré prsteny jsou prezentovány jako inovativní způsob sledování zdraví a pohody. Protože se však nosí blízko těla, mohou tato zařízení shromažďovat obrovské množství citlivých informací. Po spárování s doprovodnou aplikací tyto prsteny sledují data nepřetržitě, po celou dobu nošení.
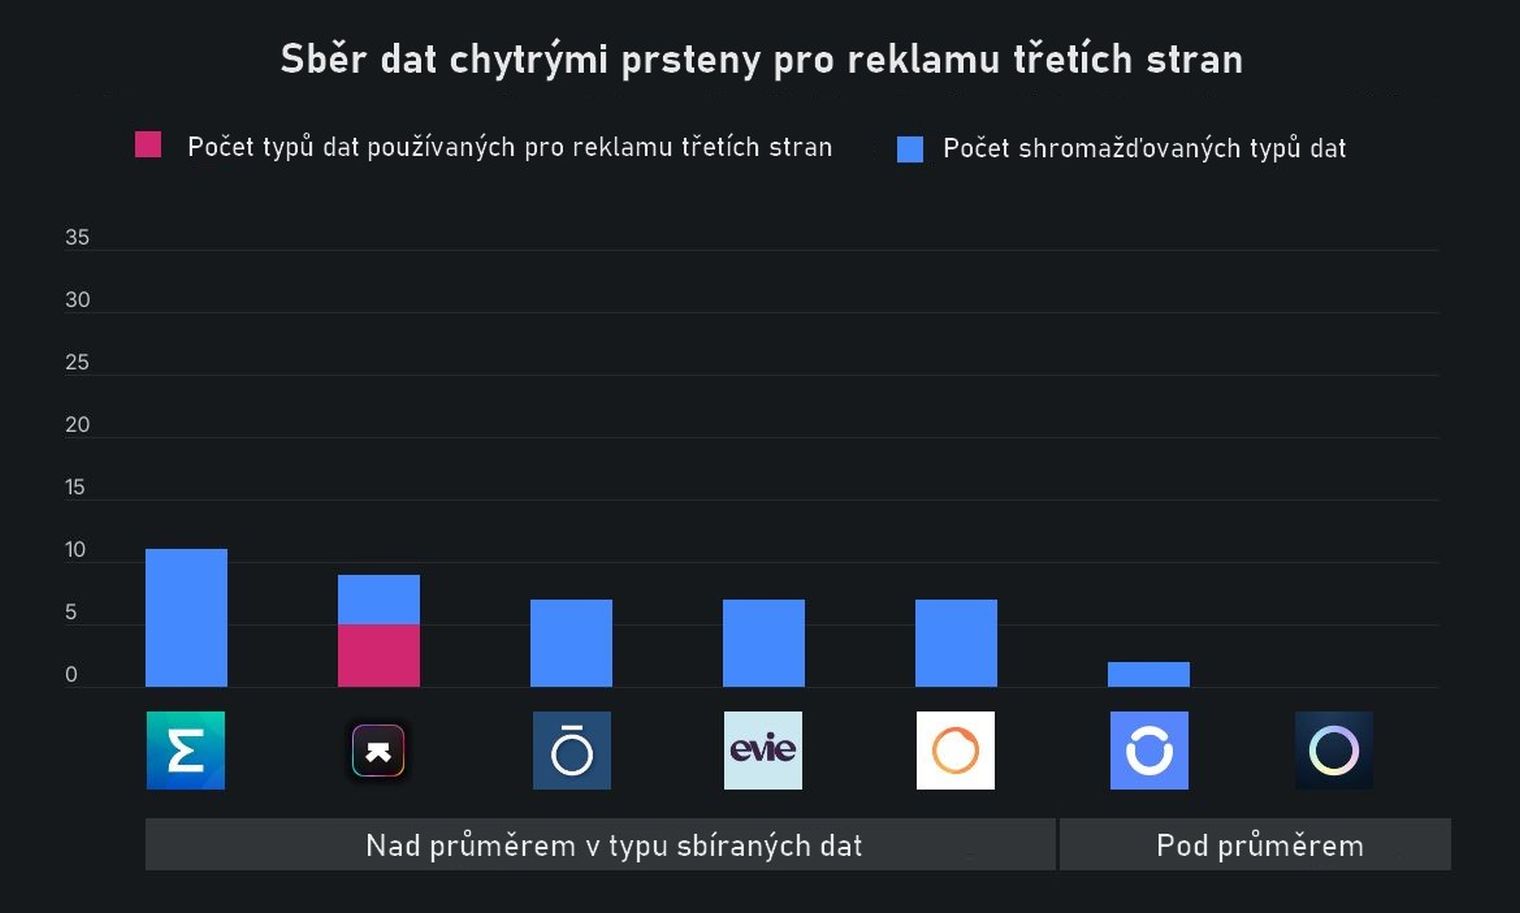
Analýza nejoblíbenějších nositelných chytrých prstenů se zaměřila na sedm doprovodných aplikací: Oura, Ultrahuman, RingConn, Evie Ring, Luna Ring: Rise to Brilliance, Zepp a Circular Ring. Jejich stažení je nutné pro nastavení nositelných zařízení a přístup k jejich funkcím. To ale otevírá i prostor pro cílenou reklamu, nebo sdílení dat s partnery, kteří tyto reklamy spravují. Na tento fakt však upozorňuje mezi analyzovanými aplikacemi pouze jediná – doprovodná aplikace pro Ultrahuman Ring Air, která specifikuje, že používá pro reklamu třetích stran uživatelská data jako e-mailové adresy, ID uživatelů nebo zařízení či údaje o interakci s produkty.
V průměru shromažďují doprovodné aplikace chytrých prstenů šest různých typů dat. To se však liší v závislosti na aplikaci, např. Luna Ring: Rise to Brilliance tvrdí, že neshromažďuje žádná data, zatímco aplikace Zepp, používaná s Amazfit Helio Ring, může shromažďovat až 11 různých datových typů, což je téměř dvojnásobek průměru a nejvíce v této kategorii nositelných zařízení.
Nicméně podle postupů sběru dat, které např. vývojáři uvádějí v App Storu, mohou tyto aplikace shromažďovat až 16 různých typů dat, což je téměř polovina z 35 dostupných typů, mezi něž patří kontaktní informace, údaje o zdraví a kondici, poloha, uživatelský obsah, jako jsou fotografie nebo videa, zvuková data apod.
Kamil Pittner
Foto: Shutterstock, Zdroj: Surfshark
 62



